Muslimah News, NASIONAL – CNN Indonesia (12/9/2022) mewartakan, nama pengguna situs gelap Bjorka, melejit karena membocorkan data registrasi SIM card hingga mengunggah surat untuk Presiden.
Dikutip dari profil BreachForums, Bjorka, dengan status gender undisclosed (rahasia), baru bergabung di situs ini pada 9 Agustus 2022.
Baru dua bulan bergabung, reputasinya sudah mencapai 573 dan mendapat bintang enam. Pembocoran data pertamanya di breached.to adalah data pelanggan Tokopedia yang dibobol pada April 2020 berukuran 11 GB (compressed) dan 24 GB (uncompressed). Isinya user ID, password hash, email, hingga nomor telepon.
Pembocoran data kedua adalah 270.904.989 data pengguna media sosial literatur Wattpad, 20 Agustus. Data ini dibobol pada Juni 2020. Isinya mencakup password, login, nomor kontak, hingga nama asli.
Di hari yang sama, Bjorka merilis 26 juta data pelanggan IndiHome. Isinya mencakup nama lengkap, email, gender, Nomor Induk Kependudukan (NIK), IP Address, hingga situs apa saja yang dikunjungi.
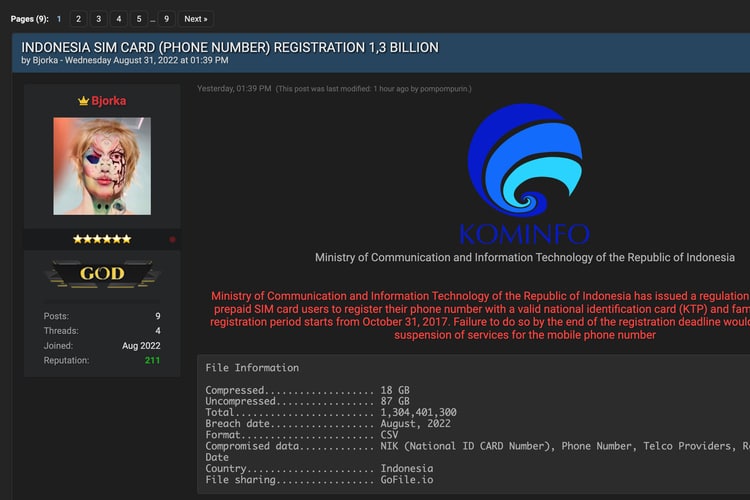
Pada 31 Agustus, user ini mengunggah 1,3 miliar data registrasi SIM card yang diklaim dibobol dari Kementerian Komunikasi dan Informatika (Kominfo). Isinya adalah NIK, nomor telepon, provider-nya, hingga tanggal registrasi.
Tidak berhenti mengejutkan Indonesia, Bjorka kembali membocorkan 105 juta data kependudukan dari Komisi Pemilihan Umum (KPU), 6 September. Isinya NIK, nomor Kartu Keluarga (KK), hingga nama lengkap.
Yang lebih menggemparkan adalah pembocoran data surat rahasia untuk Presiden Jokowi pada periode 2019-2021, pada 9 September. Salah satunya, surat dalam amplop tertutup dari Badan Intelijen Negara (BIN).
Kepala Sekretariat Presiden (Kasetpres) Heru Budi Hartono mengatakan aparat tengah memproses kasus kebocoran data itu secara hukum dan memburu pelakunya.
“Saya rasa pihak penegak hukum akan memproses secara hukum dan mencari pelakunya,” kata Heru, dikutip dari Antara, Sabtu (10/9).
Tidak Bekerja Sendiri
Menyorot sepak terjang Bjorka, pakar hukum dan masyarakat Prof. Suteki menduga ia tidak bekerja sendiri.
“Saya kira Bjorka itu tidak bekerja sendiri. Ini mungkin bisa juga dikatakan mafia internasional yang kepada negara kita nanti bisa ada take and give atau bisa dikatakan di situ ada posisi bargaining,” tuturnya di acara Tanya Profesor, Ahad (11/9/2022) melalui kanal Suteki.
Menurutnya, pemerintah harus pro aktif karena meretas data merupakan pelanggaran hukum. “Pemerintah harus pro aktif meyakinkan masyarakat bahwa rahasia negara dan data pribadi itu aman,” imbaunya.
Menjadi kewajiban pemerintah, lanjutnya, untuk segera menginvestigasi dan menyeret pelaku dengan bekerja sama dengan interpol.
Wajib Melindungi
Suteki mengatakan, negara wajib melindungi data masyarakat dengan menggunakan sarana hukum. “Soal keamanan data ini sudah diakui dunia. Kita juga mengadopsi jaminan terhadap data di pasal 28 G ayat 1 yang menyatakan bahwa setiap orang berhak atas perlindungan diri pribadi, termasuk data pribadi, kehormatan, martabat dan harta benda yang berada di bawah kekuasaannya, serta berhak atas rasa aman dan perlindungan dari ancaman ketakutan untuk berbuat atau tidak berbuat sesuatu yang merupakan hak asasi,” jelasnya.
Apalagi, sebut Suteki, kita juga sudah meratifikasi Covenant on Civil and Political Rights itu dengan UU No. 12/2005 yang menegaskan bahwa ada kewajiban pemerintah Indonesia untuk melindungi privasi dan data pribadi warga negaranya.
“Tetapi dalam kenyataannya, kita menemukan ini masih terjadi, bahkan kalau menurut keterangan dari Direktur Eksekutif Save Net Damar Yunianto diungkap bahwa kebocoran data pribadi Indonesia pada 2022 sudah terjadi bukan hanya sekali, tetapi tercatat sudah 7 kali. Nah ini kan repot juga,” paparnya.
Khawatir
Terkait pencurian data pribadi, Suteki mengingatkan kepada semua agar merasa khawatir karena bisa digunakan untuk berbagai kepentingan. Ia mengemukakan setidaknya ada 6 kepentingan.
“Pertama, untuk kepentingan pribadi, organisasi, perusahaan, atau lembaga tertentu. Kedua, untuk kepentingan analisis data mining atau profiling. Ketiga, hacker kecewa terkait dengan riwayat yang diperoleh. Keempat, aspek politik persaingan antarkelompok. Kelima, untuk penipuan, dan keenam telemarketing,” bebernya.
Terakhir Suteki mengimbau pada pemerintah untuk lebih serius memproteksi keamanan data pribadi dan juga data negara yang sifatnya rahasia.
Tajassus
Di kesempatan berbeda, Ustaz Utsman Zaid as-Sidany dari Pondok Pesantren Nahdhatul Muslimat Surakarta menilai aktivitas hacker Bjorka termasuk aktivitas tajassus.
“Terkait dengan yang terjadi itu bisa dikatakan sebagai aktivitas tajasus sebab tajassus itu adalah menyelidiki berita,” tuturnya kepada MNews, Selasa (13/9/2022).
Terkait hukum tajassus ini, Utsman menjelaskan, dibagi dua. “Pertama, kalau yang ditelisik atau diselidiki beritanya ini orang-orang muslim atau kafir zimi (orang kafir yang menjadi rakyat Khilafah) hukumnya haram, berdasarkan nas Al-Qur’an surah Al-Hujurat ayat 12,” bebernya.
Kedua, lanjutnya, jika objeknya kaum kafir harbi, baik harbi fi’lan maupun hukman, kedua-duanya boleh di-tajassus. “Bahkan, negara wajib melakukan tajassus kepada mereka karena Rasul melakukan demikian, yaitu mengutus Abdullah bin Jahsy untuk memata-matai kafir Quraisy Makkah,” ucapnya.
Ia lalu menyimpulkan terkait kasus hacker yang meretas data. “Tentu saja data-data yang di-hack itu ada kemungkinan data seorang muslim atau data orang yang bukan kafir harbi, maka itu hukumnya haram. Kalau hack dilakukan kepada orang-orang kafir yang memusuhi Islam maka hukumnya boleh,” pungkasnya. [MNew/IA]
Foto sampul: Kompas Money